août 18, 2026
|
5
min read
Qu'est-ce qui rend un résultat d'examen surveillé défendable ? Un guide pour les programmes de conformité et de certification
Lorsqu'un candidat conteste un résultat d'examen, un signalement automatisé ne suffit pas à le justifier. Cet article détaille ce que signifie réellement être « défendable » : une identité vérifiée, un jugement humain documenté derrière chaque session signalée et une piste d'audit reliant les preuves aux résultats. Il aborde également les attentes des organismes de réglementation et d'accréditation, ainsi que les raisons pour lesquelles la responsabilité d'un processus défaillant incombe généralement au programme organisant l'évaluation, et non au fournisseur du logiciel.
Un candidat échoue à un examen à fort enjeu et refuse de l'accepter sans broncher. Il dépose une plainte. Il demande à son avocat d'écrire une lettre. Il exige que votre programme explique, par écrit, ce qui s'est exactement passé pendant son examen et pourquoi le résultat est maintenu.
C'est le moment que tout responsable de la conformité et directeur de certification anticipe, tout en espérant qu'il n'arrivera jamais. C'est aussi le moment qui révèle si votre processus de surveillance a été conçu pour résister à un examen approfondi.
Que signifie réellement « défendable » dans le cadre de la surveillance d'examens ?
Un résultat défendable est un résultat que votre programme peut étayer par une explication documentée et raisonnée, et non par une simple donnée. Cela signifie que vous pouvez démontrer qui a passé l'examen, ce qui s'est déroulé pendant celui-ci, comment chaque préoccupation a été évaluée et comment la décision finale a été prise. Si un maillon de cette chaîne manque, le résultat n'est qu'une allégation, pas un dossier probant.
La plupart des outils de surveillance en ligne n'ont pas été conçus avec cette norme à l'esprit. Ils ont été conçus pour signaler. Le signalement est utile, mais ce n'est que la première étape. Un score de confiance ou une alerte automatisée vous indique qu'une anomalie a été détectée. Cela ne vous dit pas si ce comportement constitue une infraction, un problème technique environnemental ou simplement un candidat ajustant sa webcam. Cette distinction est précisément ce qu'un organisme de réglementation, un accréditeur ou un avocat adverse demandera, et « le système l'a signalé » n'est pas une réponse recevable.
Pourquoi un signalement automatisé ne constitue pas une décision
Un algorithme peut vous indiquer qu'un candidat a détourné le regard de l'écran douze fois. Il ne peut pas vous dire s'il consultait des notes, lisait une fiche de formules autorisée ou jetait un coup d'œil à un second écran qu'il a oublié de déclarer. Il ne peut pas non plus déterminer si une réponse a été rédigée par un candidat compétent sous pression ou générée par un outil d'IA sans aucun signal comportemental visible. Ce type de jugement nécessite du contexte, et le contexte nécessite une intervention humaine.
C'est cette lacune qui expose les programmes de surveillance reposant uniquement sur l'IA. À mesure que la triche assistée par l'IA devient plus sophistiquée, les outils les plus vulnérables sont ceux qui s'appuient entièrement sur la détection automatisée, car aucun jugement humain ne vient expliquer ce que signifie réellement le signalement. L'adoption croissante de l'IA n'est pas un problème secondaire pour la défendabilité. Elle en devient l'enjeu central.
Ce que produit le pipeline de révision d'Integrity Advocate
Integrity Advocate repose sur un principe simple : l'IA identifie les signalements et une personne formée prend la décision. Cette révision est standard quel que soit le niveau de prix, elle n'est pas réservée à une offre supérieure, et elle couvre l'intégralité du cycle de vie de l'examen plutôt qu'une simple fenêtre de surveillance.
Avant l'examen. La vérification de l'identité confirme qui passe réellement l'évaluation, créant ainsi le premier maillon de la chaîne de preuves sur laquelle repose tout résultat contesté.
Pendant l'examen. Les sessions sont surveillées sans téléchargement ni extension, permettant aux candidats de suivre le processus avec un minimum de friction, tandis que le système capture ce qui s'est réellement produit.
Lorsqu'un élément est signalé. Un réviseur formé examine la session, apporte un contexte qu'un algorithme ne peut saisir, et confirme ou rejette la préoccupation en se basant sur les faits réels, et non uniquement sur ce que le système a détecté.
Après l'examen. Le résultat est consigné dans un rapport qui inclut l'incident vérifié, les notes de l'examinateur et les preuves étayant la conclusion.
Ce processus cohérent, de la vérification de l'identité jusqu'à la validation du résultat, est ce qui distingue un système produisant un dossier défendable d'un système générant une file d'attente d'alertes non examinées.
Ce que recherchent réellement les régulateurs et les organismes d'accréditation
La surveillance réglementaire de la surveillance en ligne n'a cessé de se renforcer, et la tendance est constante dans toutes les juridictions : c'est l'organisation qui gère l'évaluation, et non le fournisseur de logiciels, qui porte la responsabilité. En vertu du RGPD, l'organisation est considérée comme le responsable du traitement des données, tandis que l'outil de surveillance est le sous-traitant, ce qui signifie que la responsabilité d'une collecte de données licite et proportionnée incombe au programme lui-même. Des cadres tels que le FERPA et la LPRPDE imposent des attentes similaires pour les programmes éducatifs et canadiens. Aux États-Unis, les lois sur la confidentialité biométrique dans des États comme l'Illinois ont entraîné des sanctions importantes liées aux pratiques de consentement et de conservation, la responsabilité incombant là encore à l'organisation qui collecte les données.
Les organismes d'accréditation et les organismes certificateurs appliquent une approche similaire, même lorsque leurs directives ne sont pas formulées sous forme de législation. Leurs questions centrales tendent à être les mêmes qu'un tribunal poserait : l'évaluation a-t-elle été administrée de manière équitable et cohérente pour chaque candidat ? La surveillance était-elle proportionnée ou intrusive au point de nuire à la confiance dans le résultat ? Et si un résultat est contesté, existe-t-il une base documentée pour la décision, ou seulement une alerte générée par le système ?
Les programmes qui traitent la confidentialité comme une décision architecturale plutôt que comme une simple déclaration de politique, ce qui signifie que le système ne collecte que ce dont il a réellement besoin, sont dans une position plus solide sur ces trois points. Il en va de même pour les programmes capables de désigner une personne spécifique ayant examiné les preuves, plutôt que de se baser uniquement sur un seuil franchi.
La piste d'audit : ce qu'elle comprend et pourquoi elle est solide
Lorsqu'un résultat est contesté, la piste d'audit est le dossier sur lequel votre programme s'appuie. Un dossier défendable distingue trois éléments : le signal détecté par un algorithme, la conclusion confirmée par un examinateur et la décision émise par votre programme sur la base de cette conclusion. Fusionner ces étapes en une seule action automatisée est précisément ce qui rend un résultat difficile à défendre par la suite.
Une piste complète comprend l'identité vérifiée au début de la session, les preuves enregistrées liées à tout moment signalé, le jugement documenté de l'examinateur sur ces preuves et le résultat final clairement relié à l'ensemble. Cette structure permet à une équipe de conformité de répondre à la question d'un régulateur en quelques minutes plutôt que de devoir reconstituer l'histoire après coup, et c'est ce qui transforme un résultat contesté en un résultat que votre programme peut défendre en toute confiance.
{{post-cta}}
Continuer la lecture
Nouvelles frontières de la certification en ligne : la formation adaptée aux chiens
mars 21, 2023
|
3
min read
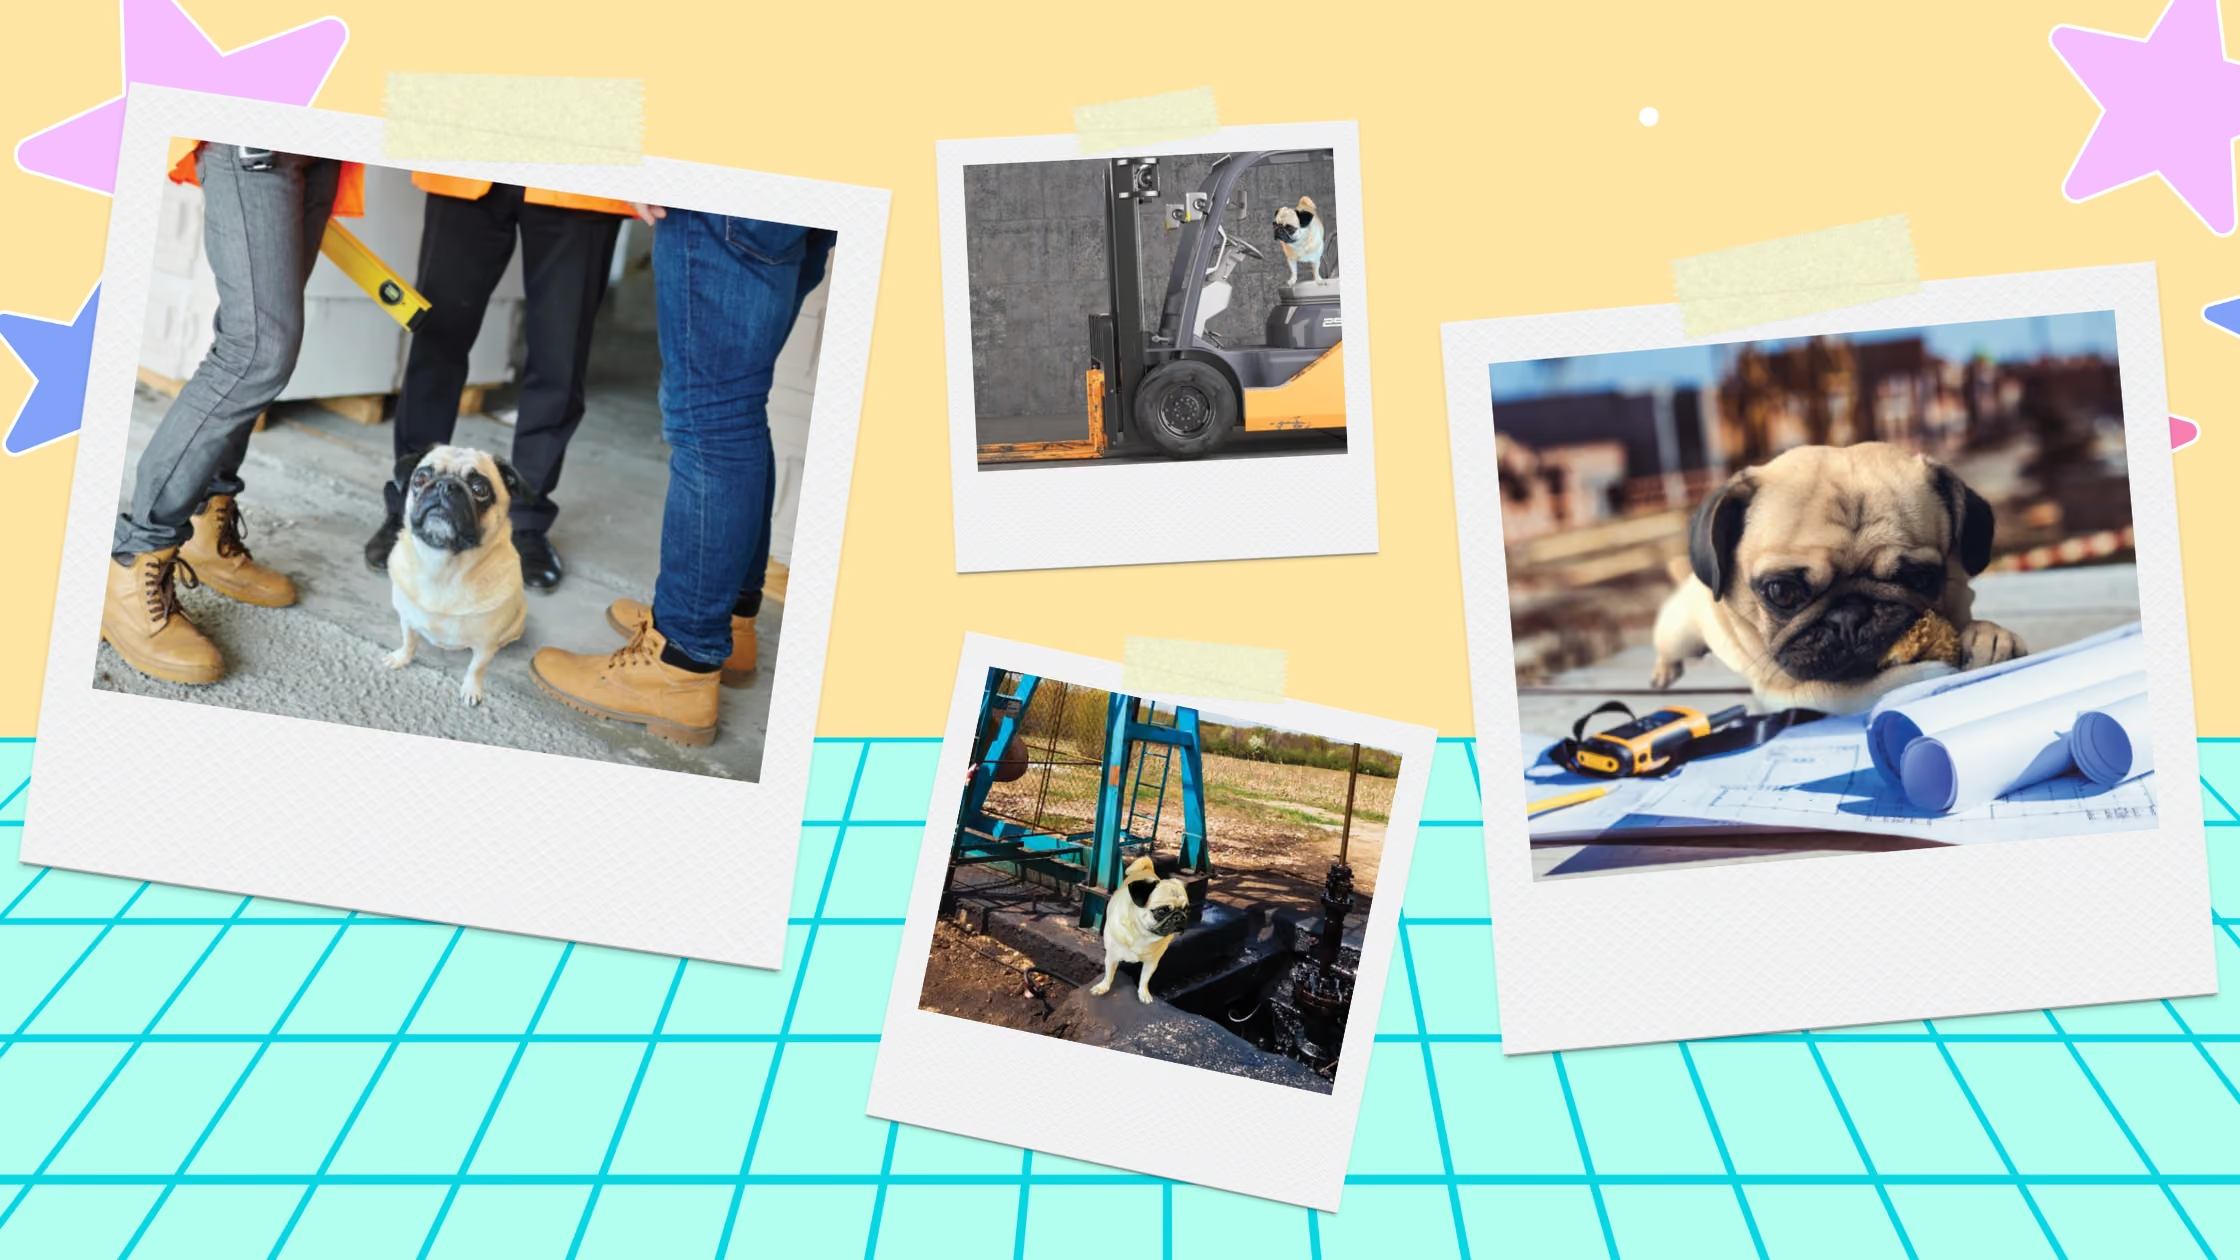
Un carlin a récemment obtenu en ligne des certifications de service d'alcool, de conduite de chariot élévateur, d'intervention d'urgence et de pilotage de bateau, sans aucune vérification d'identité ni suivi de participation. Le point sérieux : lorsque les programmes de formation en ligne font l'impasse sur ces mesures, les diplômes perdent toute valeur et la responsabilité juridique est engagée. Cet article démontre l'importance de la formation en ligne vérifiée avec Integrity Advocate à travers une histoire difficile à oublier.
Peut-on se fier aux déclarations de conformité au RGPD des entreprises de surveillance d'examens ?
septembre 20, 2023
|
3
min read
De nombreuses entreprises de surveillance d'examens se prétendent conformes au RGPD, mais ces affirmations sont largement autodéclarées et reposent sur des cadres juridiques déjà contestés. Le bouclier de protection des données UE-États-Unis a été invalidé en 2020, et son remplaçant repose sur une auto-certification qui ne résout pas le conflit fondamental entre le Patriot Act américain et l'interdiction du RGPD concernant la divulgation de données sans consentement. Cet article examine pourquoi le stockage de données aux États-Unis crée un problème structurel au regard du RGPD, ce qu'implique réellement l'auto-certification DPF, et pourquoi l'infrastructure canadienne et l'architecture « Privacy by Design » d'Integrity Advocate représentent une approche fondamentalement différente.
Comment les responsables de la formation assurent une conformité simple et évolutive
juillet 25, 2025
|
5
min read
La conformité revêt des formes différentes selon qu'il s'agit de sécurité au travail, de santé, de formation en entreprise ou de certification professionnelle, mais la pression, elle, reste la même. Lorsque les systèmes censés aider les responsables de la conformité à accomplir leurs missions — des plateformes LMS aux outils de surveillance en passant par les flux de vérification — ajoutent de la complexité au lieu de l'éliminer, la conformité devient un goulot d'étranglement. Cet article examine pourquoi l'efficacité opérationnelle devrait être une exigence de conformité à part entière, ce qui se dégrade lorsque l'infrastructure de formation ne suit pas la cadence, et à quoi ressemble un système réellement efficace pour les responsables de programmes de conformité chargés de maintenir le cap.
Foire aux questions
Trouvez les réponses aux questions les plus fréquemment posées par nos clients.
Un résultat est défendable lorsqu'il s'appuie sur un processus documenté, et non sur un simple signalement automatisé. Cela implique une identité vérifiée, des preuves enregistrées, l'évaluation documentée d'un examinateur qualifié et une décision finale qui établit un lien clair avec ces éléments probants.
Dans le cadre de réglementations telles que le RGPD, la responsabilité incombe généralement à l'organisation qui réalise l'évaluation, considérée comme responsable du traitement des données, plutôt qu'au fournisseur du logiciel, qui est considéré comme sous-traitant. Le choix du fournisseur et la conception des processus deviennent ainsi des décisions de conformité, et non plus seulement opérationnelles.
Oui. Un signalement automatisé indique qu'une anomalie a été détectée. L'évaluation documentée d'un examinateur humain justifie la confirmation ou l'annulation de cette constatation. Les organismes d'accréditation et les autorités de régulation privilégient systématiquement la seconde approche plutôt que la première.
Il est possible de générer un journal d'alertes automatisées, mais cela ne constitue pas un rapport prêt pour un audit. Sans une évaluation humaine documentée pour chaque session signalée, il n'existe aucune base rationnelle à présenter si un candidat ou un organisme de réglementation conteste le résultat.